pfSense’ist UniFi peale: ootamatu, aga meeldiv üleminek
Minu koduvõrgu keskmes oli pikalt pfSense’i tulemüür, millega olin väga rahul. Ühel päeval otsustas aga selle toiteplokk töölepingu lõpetada ja kogu koduvõrk jäi internetita.
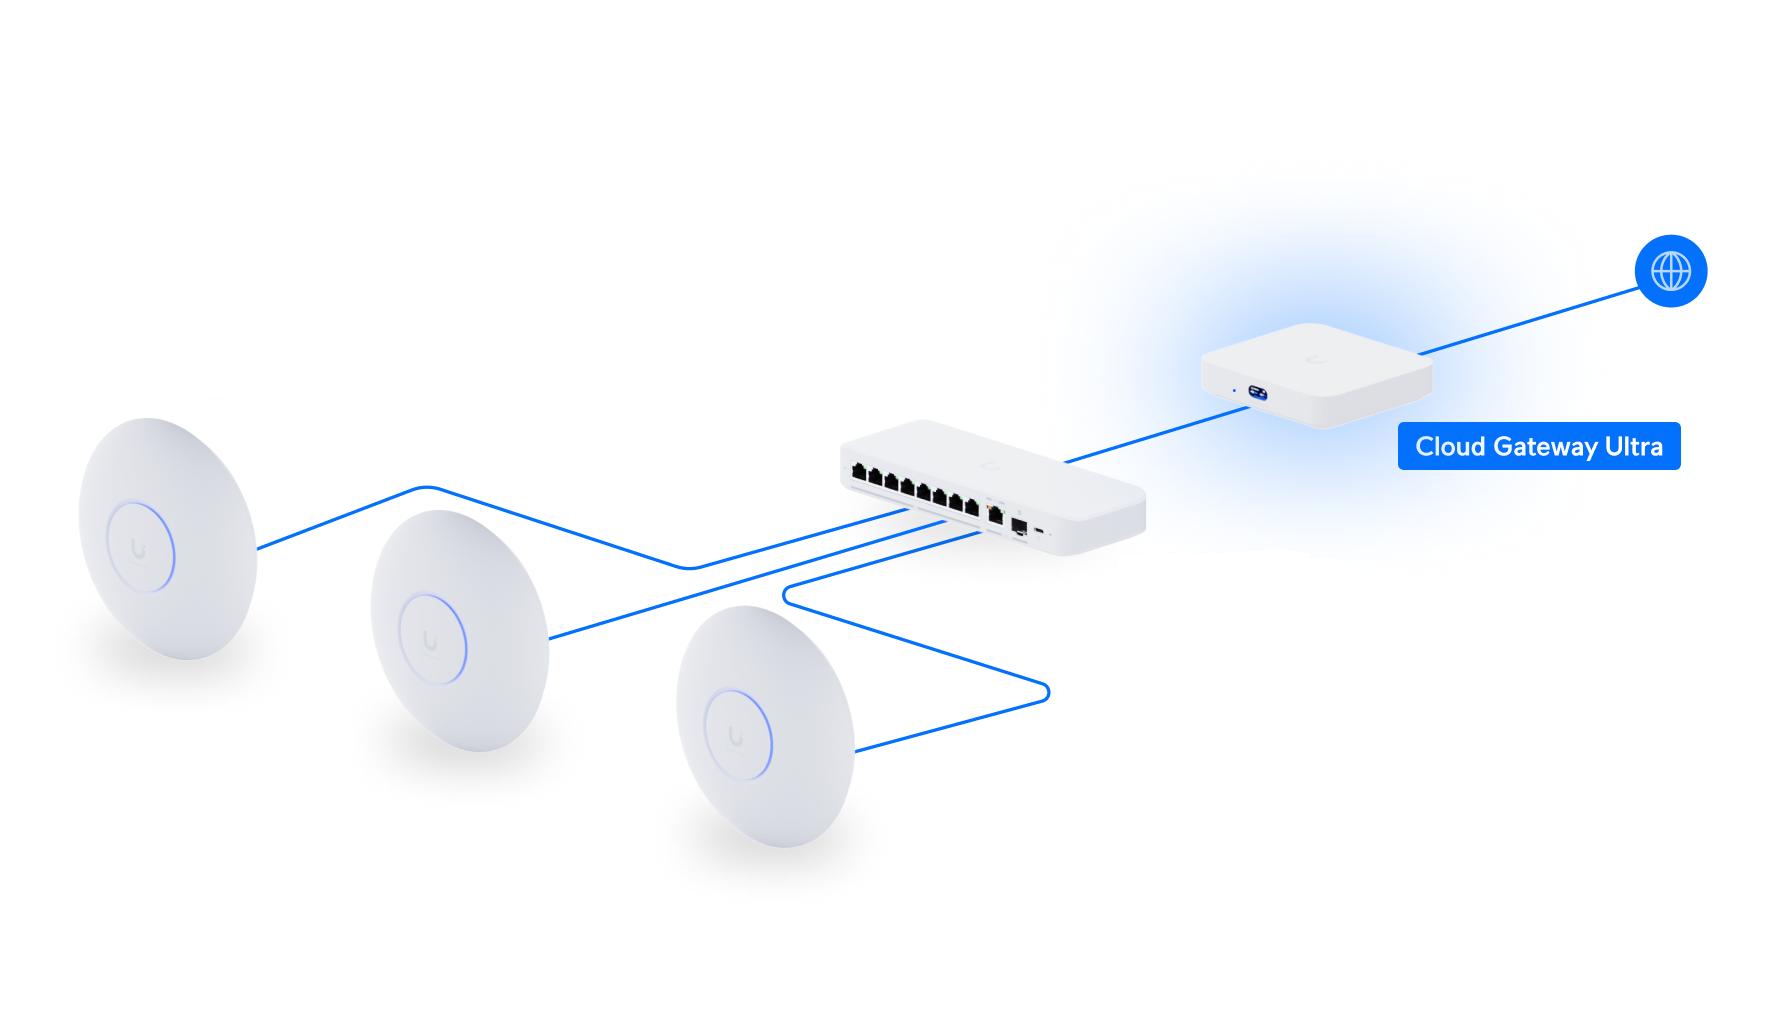
Oleksin võinud hakata uut sobivat toiteplokki otsima, aga mul oli vaja võrk võimalikult kiiresti uuesti tööle saada. Kuna kasutasin kodus juba UniFi väikest switch’i ja kahte WiFi pääsupunkti, tundus mõistlik vaadata sama tootja ruuterite poole.
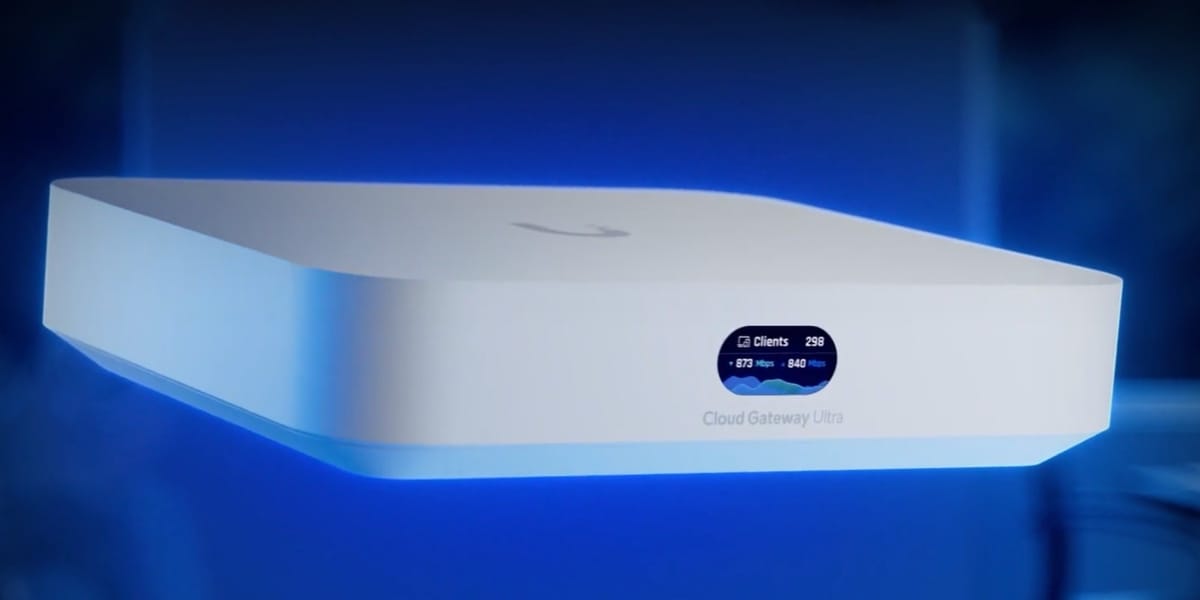
Leidsin Arvutitarga poest enda jaoks sobiva lahenduse - UniFi Cloud Gateway Ultra (UCG Ultra), mis maksis kõigest 116 eurot. See oli soodsaim UniFi seade, mis täitis minu jaoks vajaliku gateway rolli.
Esialgu tahtsin lihtsalt interneti tagasi saada, kuid pärast väikest uurimist selgus, et sellel pisikesel seadmel on üllatavalt palju funktsionaalsust. Otsustasin pfSense’i konfiguratsiooni UniFi peale migreerida.
Migratsioon oli üllatavalt lihtne
Kõige rohkem meeldis mulle see, et olemasoleva UniFi konfiguratsiooni üleviimine ei nõudnud peaaegu mingit tööd.
Mul töötas seni UniFi OS Server eraldi virtuaalmasinas. Tegin sellest konfiguratsiooni varukoopia ja taastasin selle uue UCG Ultra peal. Kõik olemasolevad WiFi ja switch’i seadistused olid pärast taastamist kohe olemas.
backup and migration guide url
Seejärel jäi üle luua vajalikud võrgud, VLAN-id ja DHCP-seadistused. Kuna võrguseadmete konfiguratsioon oli juba olemas, ei pidanud ma WiFi-võrke ega switch’i porte uuesti käsitsi seadistama.
Funktsionaalsus, millest ei pidanud loobuma
Enne ostmist oli minu jaoks oluline veenduda, et uus seade võimaldaks säilitada pfSense’i peal kasutatud lahendused. Siin üllatas UniFi mind positiivselt.
mDNS Proxy. Üks vajalik funktsioon oli mDNS-i vahendamine erinevate VLAN-ide vahel. Näiteks võimaldab see avastada AirPlay või Chromecasti seadmeid, mis asuvad teises VLAN-is. UniFi toetab seda sisseehitatud funktsioonina ning võimaldab ka täpsemalt määrata, milliseid teenuseid ja võrgusegmente omavahel ühendada.
mdns proxy unifi artikkel
Krüpteeritud DNS. Hea meel oli näha, et olemas on ka krüpteeritud DNS-i kasutamise võimalus. Selle käigus otsustasin üle minna Quad9 peale.
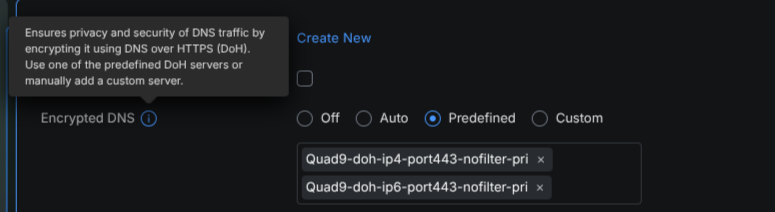
Nimelt teatas Mullvad 3. septembril 2026, et sulgeb oma avalikud krüpteeritud DNS-serverid ning hakkab nende asemel toetama Quad9 teenust. Käsitsi seadistatud Mullvadi DoH-serverite kasutajatel soovitatakse enne 2. novembrit 2026 teisele teenusele üle minna.
Mullvad'i uudiste artikkel, kus on juttu nende public dns serveritest
Minu jaoks oli see hea põhjus DNS-i seadistus üle vaadata.
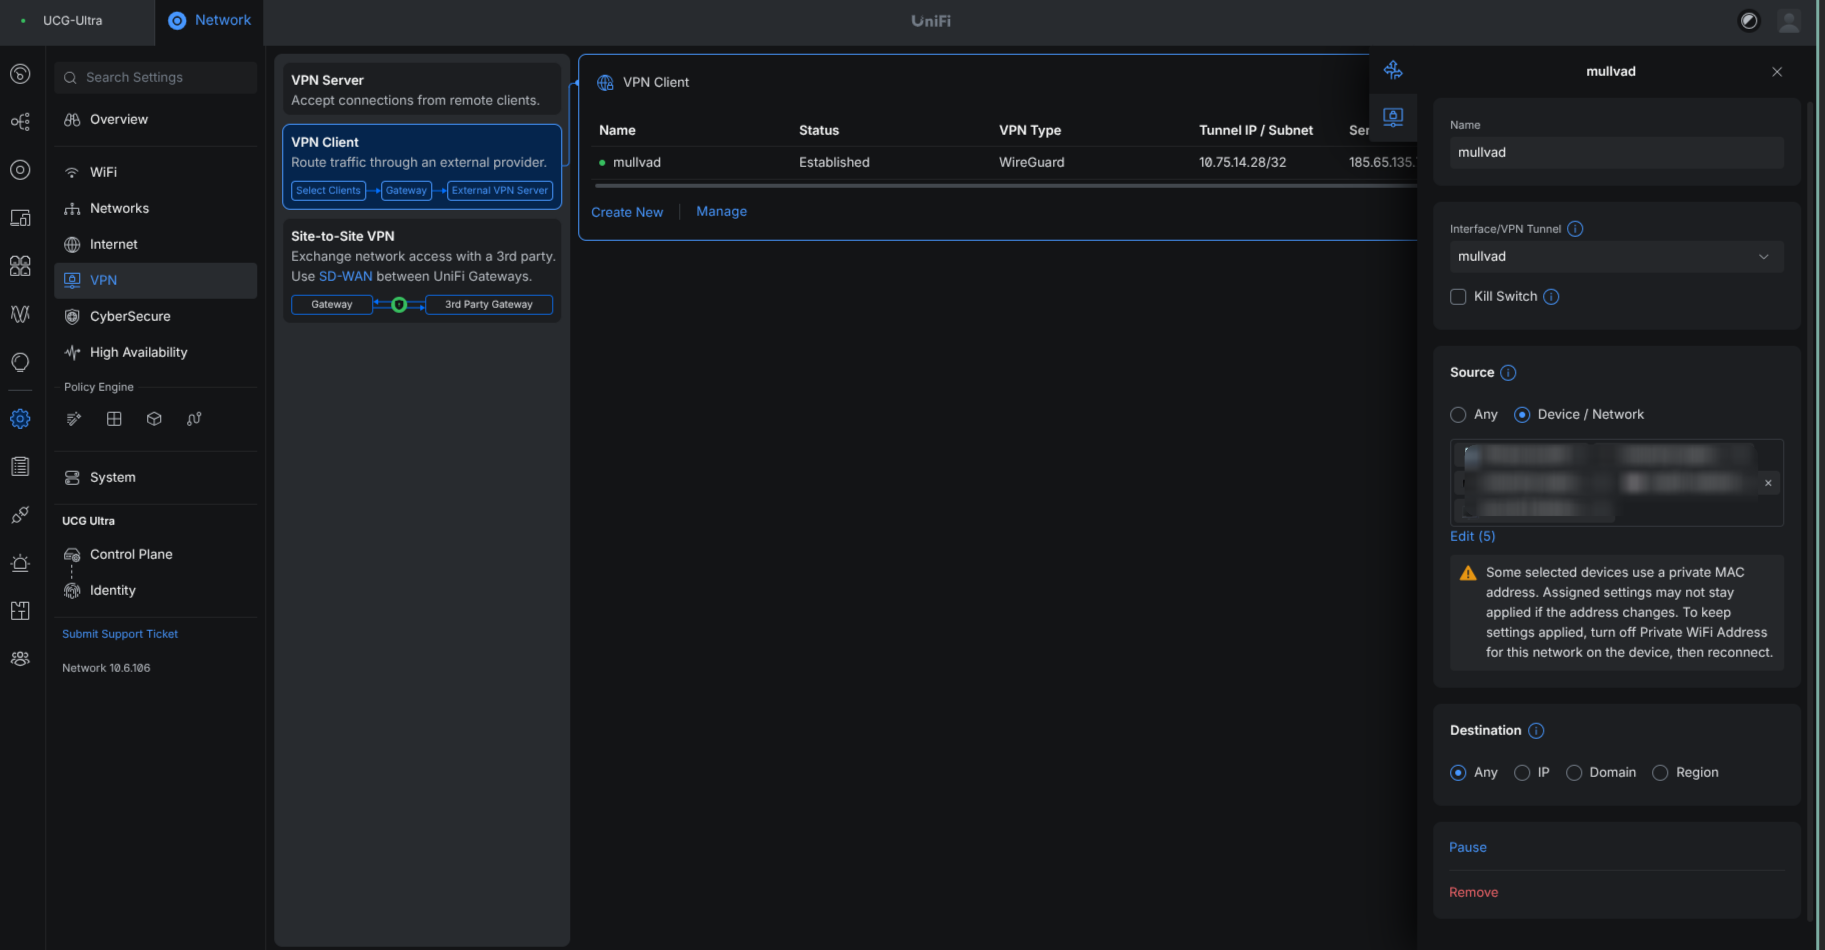
Mullvad VPN ja Policy-Based Routing. Ka minu senise privaatsus-VPN-i üleviimine osutus väga lihtsaks. UniFi toetab WireGuardi klienti, mille seadistamiseks piisab VPN-teenusepakkujalt saadud konfiguratsioonifaili üleslaadimisest.
Unifi õpetus kus kirjeldatud kuidas käib vpn clienti seadistamine
Eriti meeldib mulle sisseehitatud Policy-Based Routing. Saan valida konkreetsed seadmed ja suunata nende internetiliikluse läbi Mullvadi VPN-i, samal ajal kui ülejäänud seadmed kasutavad tavalist internetiühendust. Seadmeid saab poliitikates valida individuaalselt, sealhulgas MAC-aadressi järgi.
Unifi policy based routingu artikkel
Dynamic DNS. Kuna minu kodusel internetiühendusel on dünaamiline avalik IP-aadress, on DDNS hädavajalik. UniFi toetab Cloudflare’i ning minu puhul toimib DNS-kirje automaatne uuendamine väga hästi.
Unifi ddns
Migratsioon andis põhjuse võrgu turvalisust parandada
Kuna pidin niikuinii kogu tulemüüri konfiguratsiooni üle vaatama, otsustasin ühtlasi natuke võrku korrastada ja teha täiendava hardening’u.
Ühe suurema muudatusena muutsin senise native-võrgu eraldi VLAN-iks. Native-võrgu jätsin nüüd ainult seadmete esmaseks seadistamiseks ehk provisioning’uks.
Lisaks piirasin native-võrgu ligipääsu. Sealt ei saa enam ühenduda minu sisemiste ehk Inside-tsooni võrkudega. Piirasin ka ligipääsu UCG haldusliidesele, et native-võrgust ei saaks lihtsalt gateway IP-aadressi kaudu tulemüüri veebiliidest avada.
See on väike, kuid minu arvates oluline muudatus. Seadmete esmane ühendamine võrku ei peaks automaatselt tähendama ligipääsu kõigile sisemistele teenustele või võrguseadmete haldusele.
Zone-Based Firewall – minu jaoks üks meeldivamaid üllatusi
UniFi tsoonipõhine tulemüür osutus väga kasutajasõbralikuks.
Selle asemel, et hallata iga võrguliidese reegleid eraldi, saab VLAN-id ja muud liidesed koondada loogilistesse tsoonidesse ning määrata nendevahelised liiklusreeglid.
Eriti meeldib mulle visuaalne Zone Matrix, kus on lihtne näha, milliste tsoonide vahel liiklus on lubatud või keelatud.
Unifi artikkel tsooni põhilise tulmüüri kohta
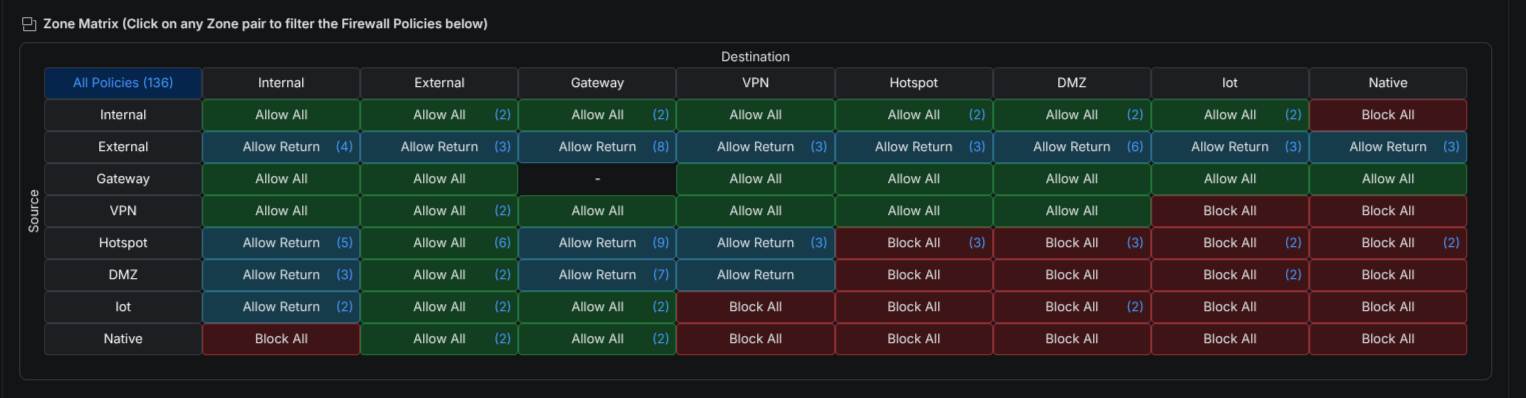
See muudab tulemüüripoliitikate haldamise ja kontrollimise oluliselt mugavamaks.
CyberSecure – päris palju võimalusi nii odava seadme kohta
Sisseehitatud turvafunktsioonid
Traffic Inspection ja rakenduspõhine blokeerimine
Veel üks meeldiv üllatus oli UniFi CyberSecure’i all pakutav funktsionaalsus. Nii soodsa seadme puhul ei oodanud ma eriti palju, kuid olemas on liikluse tuvastamine, põhiline IDS/IPS ja rakenduspõhised blokeerimisvõimalused.
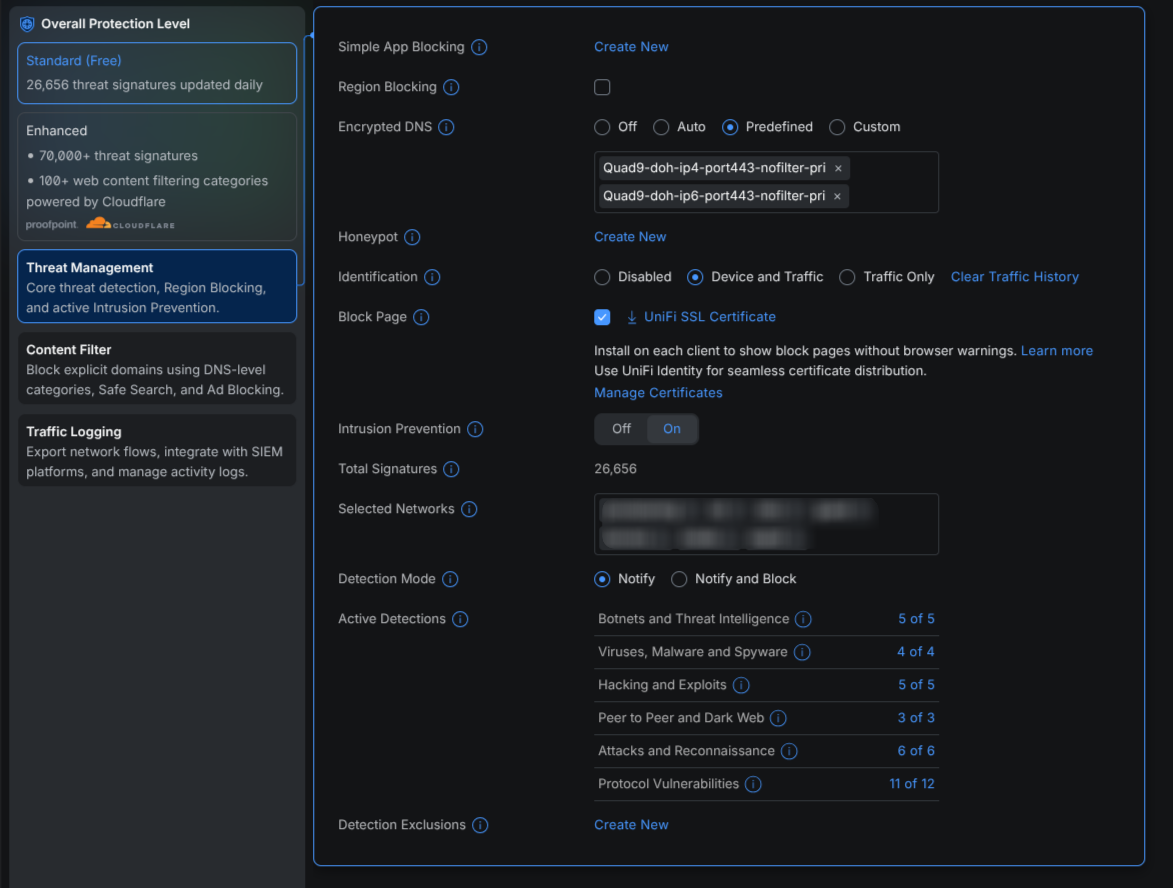
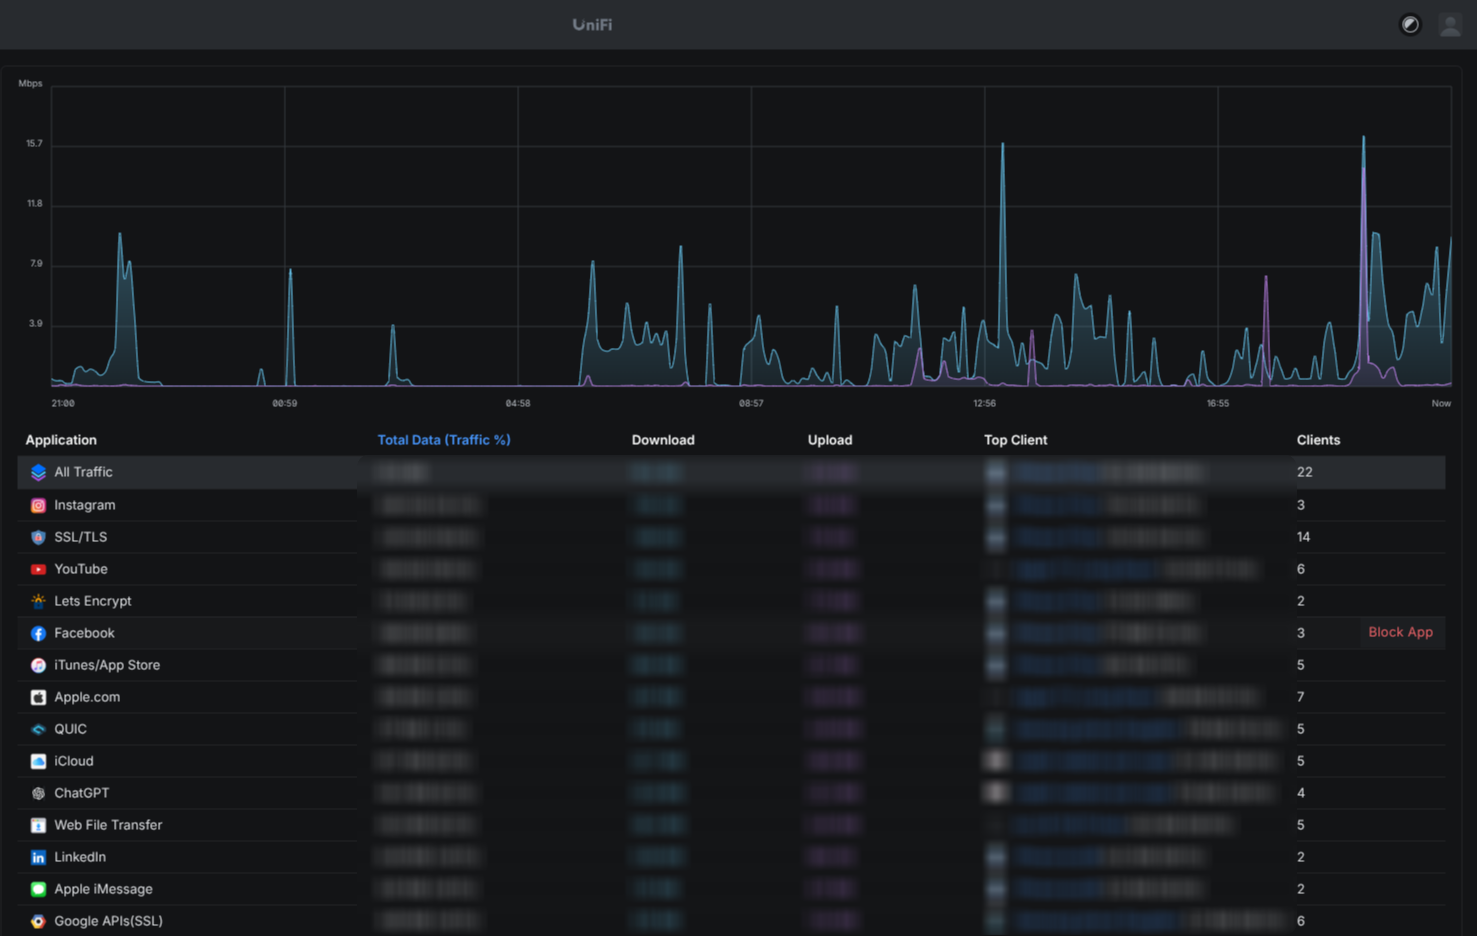
Näiteks saan blokeerida konkreetseid rakendusi. Põhilised funktsioonid on kasutatavad ilma täiendava tellimuseta. Laiendatud ohtude andmebaas ja täiendavad filtreerimisvõimalused kuuluvad tasulise CyberSecure’i paketti.
Mis võiks olla parem?
Loomulikult on UCG Ultral ka mõned piirangud, millega tuleb arvestada.
Esimene puudus on LAG/LACP toe puudumine LAN-portidel. Oleksin soovinud ühendada gateway ja switch’i mitme füüsilise ühendusega, kuid selle mudeli puhul pole see võimalik.
Teine puudus puudutab mitme UniFi saidi haldamist. UCG Ultra sisseehitatud UniFi Network kontroller ei võimalda majutada mitut sõltumatut saiti samal viisil nagu minu senine UniFi OS Server.
Seetõttu jätsin vana UniFi OS Serveri virtuaalmasinas tööle. See haldab nüüd minu vanemate kodus asuvat UniFi pääsupunkti. Minu enda koduvõrku haldab aga täielikult UCG Ultra.
Kokkuvõte
Alguses oli kogu ettevõtmise eesmärk lihtsalt võimalikult kiiresti koduvõrk taastada. Lõpuks sain aga 116 euro eest seadme, mis suutis üle võtta peaaegu kõik mulle olulised pfSense’i funktsioonid.
Kõige rohkem üllatas mind UniFi kasutusmugavus ja see, kui palju funktsionaalsust nii väikesesse seadmesse on mahutatud. VPN-klient, Policy-Based Routing, krüpteeritud DNS, mDNS Proxy, tsoonipõhine tulemüür ja liikluse inspekteerimine – kõik ühest haldusliidesest.
Lisaks sain migratsiooni käigus oma võrgu turvalisust parandada ning kogu UniFi taristu haldamise ühe seadme peale koondada.
Kas pfSense oli tehniliselt võimekam? Kindlasti oli sellel rohkem paindlikkust ja võimalusi keerukate lahenduste ehitamiseks. Kuid praeguse koduvõrgu vajaduste juures ei tunne ma neist võimalustest puudust.
Esialgu ajutise lahendusena ostetud UniFi Cloud Gateway Ultra jääb minu koduvõrku vähemalt seniks, kuni tekib järgmine huvitav põhjus midagi ümber ehitada.